
今天闲来没事, 特意从网上整理了一些资料, 以备日后查阅. 一、常用日期数据格式 1. 获取年的最后一位, 两位, 三位, 四位 select to_char(sysdate,'Y') from du...
 MSSQLSERVER
SQL Server页类型汇总+疑问汇总_MsSql
SQL Server中包含多种不同类型的页,来满足数据存储的需求。不管是什么类型的页,它们的存储结构都是相同的。每个数据文件都包含相当数量的由8KB组成的页,即每页有8192bytes可用,每页都有9...
 移动安全
瞅一瞅Andromeda僵尸网络
原文:http://blog.fortinet.com/post/A-Good-Look-at-the-Andromeda-Botnet 翻译:徐文博 Andromeda是一个模块化的bot。最原始的...
 WooYun-Drops
从客户端游戏漏洞看开发中的安全隐患 – 毕月乌
http://drops.wooyun.org/papers/6238 0x00 前言 虽然现在的应用开发越来越趋向于web应用,大型软件也大量使用了现有的框架,随着现有框架和引擎的完善,绝大多数安全...
 脚本语言
使用 Toolbar.js 实现超酷的 Tooltip 风格工具栏
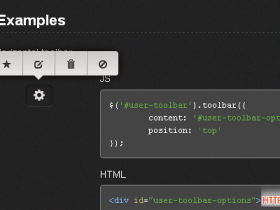
Toolbar.js 是一款帮助你快速创建 Tooltip 风格工具栏的 jQuery 插件,可以用于网站或者 Web 应用。工具栏的风格可以使用 Twitter Bootstrap 的图标轻松定...
 WooYun-Zone
IE11曝出UXSS 0day (WOOYUN)
G8dSnow | 2015-02-03 07:50 IE又爆出UXSS漏洞了,按照微软的步伐,这漏洞又要不知何时才能修复了。光说不练假把式,看了这个漏洞演示地址,你啥都懂了:http://www.d...
 神兵利刃
Burp Suite详细使用教程-Intruder模块详解
小编:Burp Suite是一个Web应用程序集成攻击平台,它包含了一系列burp工具,这些工具之间有大量接口可以互相通信,这样设计的目的是为了促进和提高整个攻击的效率。平台中所有工具共享同一robu...
利用 Chakra JIT Spray 绕过 DEP 和 CFG – xlab
http://drops.wooyun.org/binary/11171 0x00 摘要 JIT Spray是一种诞生于2010年的漏洞利用技术,可将Shellcode嵌入到JIT引擎生成的可执行代码...
视频教程 |
WooYun-Zone
Web信息收集小工具 (WOOYUN)
jeary ((:?办么怎,了多越来越法方象抽的我)) | 2014-12-18 14:41 写了个小工具,有点搓,轻喷..分别调用whois.exe、shodan、纯真数据库,剩下就是爬虫和系统命...
