
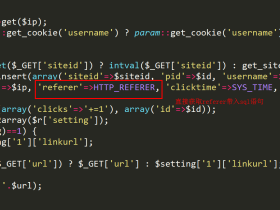
显示不全请点击全屏阅读 一、 漏洞原理: 漏洞存在于poster模块 可见我们可以控制HTTP_REFERER,而且不受magic_quotes_gpc()控制。所以能够成功注入sql语...
 Seay信息安全博客
 WooYun-Zone
 WooYun-Drops
 业界关注
 MSSQLSERVER
 WooYun-Drops
 Python
