
1.关闭oracle所有的服务。可以在windows的服务管理器中关闭; 2.打开注册表:regedit 打开路径: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlS...
Python random模块sample、randint、shuffle、choice随机函数
random模块作用是返回随机数,只要跟随机元素相关的,都可以使用它。 PYTHON RANDOM模块目录 random模块简介 random模块重要函数 random模块方法说明 random模块案...
 WooYun-Drops
vvv病毒真相 – 360安全卫士
http://drops.wooyun.org/papers/11267 360互联网安全中心监控到,已经沉寂一段时间的CryptoLocker(文档加密敲诈者)类木马,本月初在国内又开始传播感染。本...
sql server创建复合主键的2种方法_MsSql
创建复合主键: 方法一:创建表之后,alter table table_name add primary key(字段1,字段2) 方法二:CREATE TABLE...
 Seay信息安全博客
代码审计:phpcms v9前台会员中心上传头像可gets
显示不全请点击全屏阅读 这个算杂记吧。难得老衲啰嗦一次。最开始是11月27号,突然看到一枚补丁。说是前台上传头像可getshell.立马被吸引住了。通过两份补丁的对比,发现在处理压缩包的过程中出现了一...
 PHP
PHP开发搜索引擎技术全解析
谈到网页搜索引擎时,很多人都会想到雅虎。的确,雅虎开创了一个互联网络的搜索时代。然而,雅虎目前用于搜索网页的技术却并非该公司原先自己开发的。2000年8月,雅虎采用了Google这家由斯坦福大学学...
WordPress 3.8.2 cookie伪造漏洞再分析 – donwa
http://drops.wooyun.org/papers/1409 0x00 背景 看了WordPress 3.8.2补丁分析 HMAC timing attack,眼界大开,原来还可以利用时间差...
 Seay信息安全博客
快速开发:VS2010/2008超全快捷键大全 快速开发必
显示不全请点击全屏阅读 VS2010版快捷键 Ctrl+E,D —-格式化全部代码 Ctrl+E,F —-格式化选中的代码 CTRL + SHIFT +...
 Seay信息安全博客
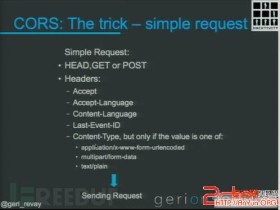
安全科普:跨域资源共享(CORS)安全性浅析 |
显示不全请点击全屏阅读 0×00 背景 提起浏览器的同源策略,大家都很熟悉。不同域的客户端脚本不能读写对方的资源。但是实践中有一些场景需要跨域的读写,所以出现了一些hack的方式来跨域。比如在同域内做...
渗透测试演练平台RedTigersHackit通关Writeup
本文仅供安全研究和小范学习交流之用,禁止传播RedTigers-Hackit是一围个训练SQLi(SQL注入漏洞)和PHP方面的网站,地址为https://redtiger.labs.overthew...
