
成都哪里有靶场啊? 是步枪射击的靶场,你们不要想歪了。 1# 刘海哥 (moc.ghuil.www) | 2015-11-14 21:04 还有步枪的? 2# Mujj (为何我的眼中饱含泪水?因为...
查询存储过程中特定字符的方法_MsSql
把xx替换成具体字符,如“深圳”,sql语句如下:复制代码 代码如下: select * from user_source t where instr(lower(t.text),'xx')>0...
 编程茶楼
CSS3网格的三个新特性详解3
一、网格简史 曾几何时,我们的布局是一团糟。表格和框架是用于创建多列布局的主要工具。虽然他们能完成工作(但其实非常糟糕)。 把目光投向今天。HTML和CSS已经变得非常复杂,Web设计的知名度和复杂度...
 快讯信息
积极探索 多措并举 征信服务工作实现跨越发展
2014年1月20日,征信中心2013年度年终总结大会在京召开。会议全面总结了2013年征信服务工作,表彰了在2013年工作中涌现出的先进集体和个人,系统部署了2014年各项工作。征信中心...
 Seay信息安全博客
Seay PHP代码审计工具 V1.0 即将发布 |
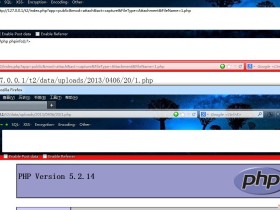
显示不全请点击全屏阅读 Seay PHP代码审计工具 V1.0 即将发布,看个效果图,也可以选择用记事本打开代码文件,目前开发漏洞库中。。。敬请期待,关注作者博客 http://www.cnseay....
 Seay信息安全博客
代码审计:thinksns V3(开源微博系统) getshell 漏洞附
显示不全请点击全屏阅读 wooyun test的重测试是这程序 结果我申请没让我进 听朋友说是这个 我就大概看了下 就发现个getshell 反正众测那么多黑客 肯定到时候有人挖出来 还不如放出来 a...
 Seay信息安全博客
代码审计:KingCMS 1.0 SQL Injection漏洞 |
显示不全请点击全屏阅读 官网:http://www.kingcms.com/ /** 分页列表信息 @param int listid : 列表id @return array */ pu...
关于趋势科技等网站被攻击的分析
一. 首先在网上找到了这次攻击的新闻报道 http://www.nsfocus.net/news/6697 http://hi.baidu.com/secway/blog/item/e80d8efa4...
扫不出肉鸡的常见原因
扫不出肉鸡有很多的可能!一般有如下的情况! 1.你系统的防火墙,或某些补丁作怪! 2.有些地方是扫不到肉鸡的(是不是和各地的电信有关,暂时还不知道) 3.机子设置有关! 4.扫描的网段...
 业界关注
沙虫(CVE-2014-4114)新变种惊现针对台湾的APT攻击
Xecure lab在10月17号发现变种的0day漏洞 沙虫(CVE-2014-4114 )已经被用在针对台湾政府以及各单位的APT攻击中,目前主流的杀毒软件还没办法有效地检测。该变种能够直接内...
